Domain beta-phase.de kaufen?
Wir ziehen mit dem Projekt
beta-phase.de um.
Sind Sie am Kauf der Domain
beta-phase.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain beta-phase.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was bedeutet Beta Phase?
Die Beta-Phase ist eine Phase in der Softwareentwicklung, in der ein Produkt einem ausgewählten Benutzerkreis zur Verfügung gestellt wird, um Feedback zu sammeln und Fehler zu identifizieren. Während dieser Phase werden letzte Anpassungen und Verbesserungen vorgenommen, bevor das Produkt offiziell veröffentlicht wird. Beta-Tester können neue Funktionen testen, die Stabilität der Software überprüfen und dem Entwicklerteam wichtige Rückmeldungen geben. Die Beta-Phase ermöglicht es Entwicklern, die Qualität ihres Produkts zu verbessern und sicherzustellen, dass es den Bedürfnissen der Benutzer entspricht, bevor es auf den Markt kommt. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
ePearl Prozessor | Revitalisierung, Optimierung & E-Smog SchutzePearl | Revitalisierung, Optimierung, Entstörung & Schutz vor E-Smog mit spezieller Optimierung für elektrische Küchengeräte Unser ePearl Prozessor basiert auf dem EO#5 von wiharmony mit einem speziellen Leistungsupgrade für Lebensmittel- und Wasser verarbeitende Haushaltsgeräte, wie Mixer, Entsafter, Dörrgeräte, Wasseraufbereitungsanlagen, Ionisierer, etc.. Der ePearl Prozessor wurde exklusiv von wiharmony für GrünePerlen entwickelt Sein primäres und anspruchsvolles Einsatzgebiet ist die umfassende Restrukturierung und Revitalisierung von Lebensmitteln und Wasser/Getränken, die mit elektrisch betriebenen Geräten (Mixer, Juicer, Ionisierer, u.a.) verarbeitet werden. Darüber hinaus neutralisiert der ePearl auch zuverlässig und dauerhaft die schädlichen Auswirkungen des Elektrosmog, der vom jeweiligen Haushalts- bzw. Kommunikationsgerät ausgeht. Durch die jeweiligen Verarbeitungsprozesse sowie der von Haushaltsgeräten erzeugten elektromagnetischen Strahlung kann die molekulare Struk...97,00 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
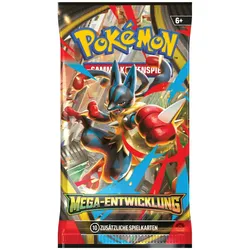
Pokémon Mega Entwicklung - BoosterTrommle deine Verbündeten zusammen und erlebe spannende Abenteuer in dieser heiß erwarteten Erweiterung. Lieferumfang: Ein Booster mit 10 Karten (darunter 3 Holokarten), sowie eine weitere Online-Code Karte5,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Pokemon Boosterpack Mega-EntwicklungPokémon-Sammelkartenspiel: Boosterpack Mega-Entwicklung Erlebe durch Mega-Entwicklung eine neue Phase der Macht! In ihrem Bestreben stärker zu werden, setzen Pokémon jeden Typs alles aufs Spiel, um Mega-Entwicklungs-Pokémon zu werden! Nutze Mega-Lucario-ex' außergewöhnliche Aura, ergreife Mega-Guardevoir-ex' überquellende Power und verbünde dich mit weiteren dieser mächtigen Pokémon, die über verheerende Attacken und enorme KP verfügen. Doch plane deine Strategie mit Bedacht - mehr Macht birgt auch mehr Risiko! Wähle deine Pokémon-Partner und bereite dich mit der Pokémon-Sammelkartenspiel-Erweiterung Mega-Entwicklung auf die größten Kämpfe vor, die du je erlebt hast! Inhalt: * 10 zufällig sortierte Karten in jedem Boosterpack * Zusätzlich enthalten: eine Code-Karte für ein Online-Boosterpack für Pokémon-Sammelkartenspiel Live5,85 €*Versand: 2,79 €Sichere Weiterleitung zum Anbieter



-
Was kommt nach der Beta Phase?
Nach der Beta-Phase kommt in der Regel die Veröffentlichung oder der offizielle Launch des Produkts oder der Software. In dieser Phase werden eventuelle Fehler und Probleme aus der Beta-Phase behoben, um sicherzustellen, dass das Produkt reibungslos funktioniert. Oft werden auch noch letzte Anpassungen und Verbesserungen vorgenommen, bevor das Produkt für die breite Öffentlichkeit zugänglich gemacht wird. Nach der Beta-Phase beginnt dann die Phase der Vermarktung und des Supports, um das Produkt erfolgreich am Markt zu etablieren und die Nutzerzufriedenheit sicherzustellen. **
-
Welche Funktionen und Tools bieten Entwicklertools für Webentwickler und wie können sie bei der Fehlerbehebung, Optimierung und Entwicklung von Websites und Webanwendungen helfen?
Entwicklertools bieten Funktionen wie das Inspektionswerkzeug, das es ermöglicht, den HTML- und CSS-Code einer Webseite zu untersuchen und zu bearbeiten. Sie bieten auch Tools zur Netzwerkanalyse, mit denen Entwickler die Ladezeiten und Ressourcenverwendung ihrer Websites überwachen können. Des Weiteren bieten sie Funktionen zur Fehlerbehebung, wie das Anzeigen von JavaScript-Fehlern und das Debuggen von Code. Durch die Verwendung von Entwicklertools können Webentwickler Fehler in ihrem Code identifizieren und beheben, was zu einer verbesserten Benutzererfahrung führt. Sie können auch die Leistung ihrer Websites optimieren, indem sie die Ladezeiten reduzieren und die Ressourcenverwendung optimieren. Darüber hinaus können Entwicklertools bei der Entwicklung neuer Funktionen und Designs helfen, indem sie Echt **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Haba Testphase Liebe;das Dating-Spiel von Gregor Hägele ;Catch for Match ;Frage, Antwort, Flag! Hier dreht sich alles um das Konstrukt Liebe und wie gut (Green Flags) oder schlecht (Red Flags) es um die eigene Beziehungsfähigkeit steht. Dazu müssen Fragen beantwortet werden. In der darauffolgenden Challenge um die beste Antwort wird die entsprechende Flag als Punkt verteilt. Gekürt werden am Ende Best Lover und Worst Lover. Inhalt: 52 Karten: 42 Fragekarten (Rückseiten: 20 x Green Flag, 20 x Red Flag), 8 Sonderkarten (Rückseiten: 4 x Green Flag, 4 x Red Flag), 2 Anleitungskarten, 2 Lieblingskarten, 1 Spielanleitung.6,47 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
ePearl Prozessor | Revitalisierung, Optimierung & E-Smog SchutzePearl | Revitalisierung, Optimierung, Entstörung & Schutz vor E-Smog mit spezieller Optimierung für elektrische Küchengeräte Unser ePearl Prozessor basiert auf dem EO#5 von wiharmony mit einem speziellen Leistungsupgrade für Lebensmittel- und Wasser verarbeitende Haushaltsgeräte, wie Mixer, Entsafter, Dörrgeräte, Wasseraufbereitungsanlagen, Ionisierer, etc.. Der ePearl Prozessor wurde exklusiv von wiharmony für GrünePerlen entwickelt Sein primäres und anspruchsvolles Einsatzgebiet ist die umfassende Restrukturierung und Revitalisierung von Lebensmitteln und Wasser/Getränken, die mit elektrisch betriebenen Geräten (Mixer, Juicer, Ionisierer, u.a.) verarbeitet werden. Darüber hinaus neutralisiert der ePearl auch zuverlässig und dauerhaft die schädlichen Auswirkungen des Elektrosmog, der vom jeweiligen Haushalts- bzw. Kommunikationsgerät ausgeht. Durch die jeweiligen Verarbeitungsprozesse sowie der von Haushaltsgeräten erzeugten elektromagnetischen Strahlung kann die molekulare Struk...97,00 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was bedeutet Beta Phase?
Die Beta-Phase ist eine Phase in der Softwareentwicklung, in der ein Produkt einem ausgewählten Benutzerkreis zur Verfügung gestellt wird, um Feedback zu sammeln und Fehler zu identifizieren. Während dieser Phase werden letzte Anpassungen und Verbesserungen vorgenommen, bevor das Produkt offiziell veröffentlicht wird. Beta-Tester können neue Funktionen testen, die Stabilität der Software überprüfen und dem Entwicklerteam wichtige Rückmeldungen geben. Die Beta-Phase ermöglicht es Entwicklern, die Qualität ihres Produkts zu verbessern und sicherzustellen, dass es den Bedürfnissen der Benutzer entspricht, bevor es auf den Markt kommt. **
-
Was kommt nach der Beta Phase?
Nach der Beta-Phase kommt in der Regel die Veröffentlichung oder der offizielle Launch des Produkts oder der Software. In dieser Phase werden eventuelle Fehler und Probleme aus der Beta-Phase behoben, um sicherzustellen, dass das Produkt reibungslos funktioniert. Oft werden auch noch letzte Anpassungen und Verbesserungen vorgenommen, bevor das Produkt für die breite Öffentlichkeit zugänglich gemacht wird. Nach der Beta-Phase beginnt dann die Phase der Vermarktung und des Supports, um das Produkt erfolgreich am Markt zu etablieren und die Nutzerzufriedenheit sicherzustellen. **
-
Welche Funktionen und Tools bieten Entwicklertools für Webentwickler und wie können sie bei der Fehlerbehebung, Optimierung und Entwicklung von Websites und Webanwendungen helfen?
Entwicklertools bieten Funktionen wie das Inspektionswerkzeug, das es ermöglicht, den HTML- und CSS-Code einer Webseite zu untersuchen und zu bearbeiten. Sie bieten auch Tools zur Netzwerkanalyse, mit denen Entwickler die Ladezeiten und Ressourcenverwendung ihrer Websites überwachen können. Des Weiteren bieten sie Funktionen zur Fehlerbehebung, wie das Anzeigen von JavaScript-Fehlern und das Debuggen von Code. Durch die Verwendung von Entwicklertools können Webentwickler Fehler in ihrem Code identifizieren und beheben, was zu einer verbesserten Benutzererfahrung führt. Sie können auch die Leistung ihrer Websites optimieren, indem sie die Ladezeiten reduzieren und die Ressourcenverwendung optimieren. Darüber hinaus können Entwicklertools bei der Entwicklung neuer Funktionen und Designs helfen, indem sie Echt **
Ähnliche Suchbegriffe für Vulnerabilities
-
Pokémon Mega Entwicklung - BoosterTrommle deine Verbündeten zusammen und erlebe spannende Abenteuer in dieser heiß erwarteten Erweiterung. Lieferumfang: Ein Booster mit 10 Karten (darunter 3 Holokarten), sowie eine weitere Online-Code Karte5,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Pokemon Boosterpack Mega-EntwicklungPokémon-Sammelkartenspiel: Boosterpack Mega-Entwicklung Erlebe durch Mega-Entwicklung eine neue Phase der Macht! In ihrem Bestreben stärker zu werden, setzen Pokémon jeden Typs alles aufs Spiel, um Mega-Entwicklungs-Pokémon zu werden! Nutze Mega-Lucario-ex' außergewöhnliche Aura, ergreife Mega-Guardevoir-ex' überquellende Power und verbünde dich mit weiteren dieser mächtigen Pokémon, die über verheerende Attacken und enorme KP verfügen. Doch plane deine Strategie mit Bedacht - mehr Macht birgt auch mehr Risiko! Wähle deine Pokémon-Partner und bereite dich mit der Pokémon-Sammelkartenspiel-Erweiterung Mega-Entwicklung auf die größten Kämpfe vor, die du je erlebt hast! Inhalt: * 10 zufällig sortierte Karten in jedem Boosterpack * Zusätzlich enthalten: eine Code-Karte für ein Online-Boosterpack für Pokémon-Sammelkartenspiel Live5,85 €*Versand: 2,79 €Sichere Weiterleitung zum Anbieter
-
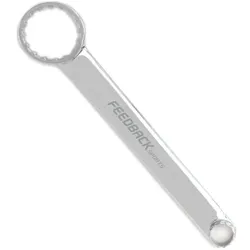
FEEDBACK SPORTS InnenlagerwerkzeugFEEDBACK SPORTS Innenlagerwerkzeug Hochwertiger Innenlagerschlüssel für kompatible Shimano- und SRAM-Innenlager mit 16-Nuten-Werkzeugaufnahme (Ø 44 mm). Auf der zweiten Seite besitzt das Werkzeug eine Aufnahme für Kassettenverschlussringe, die sich auch für Center-Lock-Verschlussringe mit innenliegender Verzahnung verwenden lässt. technische Daten: Material: Werkzeugstahl Innenlageraufnahme: 16 Nuten, Ø 44 mm Kassettenverschlussring-Aufnahme: 12 Nuten, Ø 23,4 mm Durchgangsöffnung: Freiraum für 12-mm-Steckachsen und antriebsseitige Schnellspannmuttern Maße (L x B x H): ca. 270 x 55 x 16 mm Gewicht laut Hersteller: 300g Gewicht selbst gewogen: 318g Lieferumfang: 1x Feedback Sports Innenlagerwerkzeug39,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
FEEDBACK SPORTS VentileinsatzschlüsselFEEDBACK SPORTS Ventileinsatzschlüssel Mit dem Ventileinsatzschlüssel von Feedback Sports kannst Du herausnehmbare Ventileinsätze von Schrader- (Autoventil) und Presta-Ventilen (Sclaverandventil) einfach demontieren und wieder einsetzen. Besonders beim Befüllen oder Nachfüllen von Tubeless-Dichtmilch erleichtert das Werkzeug die Arbeit. Gefertigt aus gehärtetem CrV-Werkzeugstahl, besitzt der Ventileinsatzschlüssel einen ergonomisch geformten Griff mit feilenartigem Profil. Die strukturierte Oberfläche bietet Dir guten Halt beim Lösen und Festziehen der Ventileinsätze. Auch bei Servicearbeiten an Federgabeln und Dämpfern kann das Werkzeug zum Entfernen entsprechender Ventileinsätze verwendet werden. Hinweis: Nicht kompatibel mit Clik Valve. technische Daten: Material: bearbeiteter, gehärteter CrV-Werkzeugstahl, Kunststoff Verwendung: Entfernen und Einsetzen von Ventileinsätzen Ventilkompatibilität: Schrader (Autoventil), Presta (Sclaverandventil) Griff: ergonomisch, feilenartiges Profil Farbe: schwarz, rot Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 27g Lieferumfang: 1x FEEDBACK SPORTS Ventileinsatzschlüssel12,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.